Ipsec vpn ポート番号:基本から応用まで徹底解説【2026年最新版】と VPN の正しい使い方
 Jules Engelmann·更新日 ·4 min
イントロダクション Ipsec vpn ポート番号:基本から応用まで徹底解説【2026年最新版】は、VPNを使う上で避けては通れない「ポート番号」の話題を、初心者にもわかりやすく網羅します。実際の現場ではポート設定のミスが接続トラブルの大半を占めます。ここでは、基本的なポート番号の意味から、ファイアウォールとの相性、企業環境での運用まで、実務に即した解説をお届けします。概要としては次の通りです。
- Ipsec の基本ポートとプロトコル
- NATトラバーサル(NAT-T)の役割とポートの扱い
- IKEv1 vs IKEv2 の違いとポートの関係
- ポート開放のセキュリティリスクと対策
- 具体的な設定例とトラブルシューティング
まずは要点をサクッと掴みたい人のための“短縮ガイド” Forticlient vpnがwindows 11 24h2で接続できない?解決策と原因を徹底解説!フルガイドで安心接続
- Ipsec の標準ポート: UDP 500、UDP 4500(NAT-Tを含む場合)、ESP(プロトコル番号50)と AH(プロトコル番号51)は暗号化レイヤーの扱いで別個の扱い
- NAT環境では NAT-T が必須になるケースが多い
- IKEv2 はモダンで安定、対して IKEv1 は古く柔軟性はあるがサポート状況が分かれる
- ファイアウォールで許可する際は最小権限原則を守り、不要なポートは閉じる
- 実務では機器ごとに設定方法が異なるので公式ガイドとベンチマークを参照する
本記事の構成
- Ipsec vpn ポート番号の基礎知識
- 実務で出会う代表的なポートと各用途
- NAT-TとIKEの関係
- 企業でのポート開放ポリシーとセキュリティ対策
- 実践的な設定ガイド(ルーター/ファイアウォール/VPNゲートウェイ別)
- トラブルシューティングとよくある質問
- 参考資料と追加リソース
Ipsec vpn ポート番号の基礎知識
- IPsecは2つの層で動作します。トランスポート層の暗号化を行う「ESP(Encapsulating Security Payload)」と、鍵交換を担う「IKE(Internet Key Exchange)」です。ESP自体はプロトコル番号50を使い、IKEはUDPを使ってポートを用います。
- 基本の通信は次の通り
- IKE の初期通信: UDP 500(IKESA/ISAKMP)
- NAT環境でのトンネリング: UDP 4500(NAT-Tのために追加)
- ESP: プロトコル番号50(直接的にはUDPではなく、IPsecペイロードとして送られる)
- AH(認証ヘッダー): プロトコル番号51(ESPと併用される場面は少ない)
- 重要ポイント
- 多くの企業環境では NAT-T が有効化されているため UDP 4500 が頻繁に使われます。
- ESP は通常 VPNのデータ通信に使われ、通過するポートの概念がUDP/TCPとは異なります。ファイアウォールではこのデータグラムを許可する必要があります。
実務で出会う代表的なポートと各用途
- UDP 500(ISAKMP/IKE): IKE セッションの確立に使用。初期鍵交換を行い、セキュアなトンネルを作るための交渉に必須。
- UDP 4500(NAT-T): NAT環境で IKE セッションを維持・再確立するために使用。NAT越え通信を安定させるための補助役。
- ESP(プロトコル番号50): 実データの暗号化トンネル。UDP/TCPのポートは使われず、IPレイヤで処理される普通のデータペイロード。
- AH(プロトコル番号51): 認証ヘッダーのみのトラフィック。セキュリティ強化の一部として使われることがあるが、混雑回避と互換性の観点からESPが主流。
- 実務ヒント
- ファイアウォールのポリシーは「必要最小限のポートだけを開く」ことを徹底。特に UDP 500 と UDP 4500 は必須ですが、それ以外のポートは機器の仕様や利用形態に応じて追加・削除。
- IPS/IDSとの連携を取る場合、VPNトラフィックを別セグメントとして優先的に監視するのも有効です。
NAT-TとIKEの関係
- NAT-Tは NAT 越えを可能にする技術で、内部ネットワークの端末が NAT された環境でも IKE ネゴシエーションを安定させます。
- NAT-T が有効な場合、IKE は UDP 4500 を用いることが一般的ですが、IETF の仕様変更や機器ファームウェアの差異により挙動が異なることがあります。
- 実務でのチェックリスト
- ルータ/ファイアウォールのグローバルIPが変わる場合、IKE の再確立が必要になるケースを想定
- NAT ルーターのポート変換ルールが正しく設定されているかを定期的に監視
- NAT デバイスのファームウェアが最新かを確認
企業でのポート開放ポリシーとセキュリティ対策 Nordvpnとwireguardをfritzboxに設定する方法:あなたのルーターを最大限に活用するガイド
- ポート開放はリスク管理の一部です。VPNポートを開く際には、以下を設定するのがベストプラクティスです。
- 最小権限原則: 必要なIPアドレスレンジとデバイスのみを許可
- 地理的制限: 可能であれば接続元を限定
- 二要素認証の導入: VPNゲートウェイのアクセスだけでなく、クライアント側にも追加の認証を追加
- ログと監査: 接続元/接続時間/データ量のログを定期的にチェック
- 暗号化アルゴリズムの更新: 古いアルゴリズムは早期に置換
- 実務の実装例
- 企業向けルーターの場合: UDP 500/4500 のトラフィックを許可、ESPを通すためのルールを追加
- ファイアウォールの境界でVPNトラフィックを特定セグメントに限定
- ネットワーク機器のファームウェアを最新版に更新
実践的な設定ガイド(機器別概要)
- ルーター/ファイアウォールでの設定
- IKEv2 の利用を検討している場合、UDP 500とUDP 4500の他に IKE用のアクション設定を確認
- NAT-T の有効化と対応ポートの開放を確認
- 自動再接続設定や死活監視を活用して、接続障害時の回復を速くする
- VPNゲートウェイ設定
- IKE_POLICY と IPsec_POLICYを適切に組み合わせ、暗号化アルゴリズムの互換性を確保
- クライアント証明書ベースの認証を併用することでセキュリティを強化
- クライアント側設定
- クライアントのファイアウォール設定を確認し、VPNトラフィックを阻害しないようにする
- NAT環境でも安定動作するよう NAT-T の設定を有効化
実例とデータ
- 最新の統計データによると、企業用 VPN の導入でポート関連のトラブルは全体の約28%に上ることが報告されています。これにはポート番号の誤設定、NAT トラバーサルの不整合、デバイス間の互換性問題が含まれます。
- IKEv2 の採用比率は年々上昇しており、2025年時点で企業のVPN導入の約65%が IKEv2 を採用しています。理由としては接続性の安定性と設定の簡便さが挙げられます。
比較表: IKEv1 vs IKEv2 のポートと特徴
- IKEv1
- 使用ポート: UDP 500(初期交渉)、必要時UDP 4500(NAT-T)、ESP
- 特徴: 柔軟性が高いが設定が複雑で、互換性のための古い仕様が残る
- 注意点: 現代の環境ではIKEv2への移行が推奨される
- IKEv2
- 使用ポート: UDP 500、UDP 4500、ESP
- 特徴: 再交渉が少なく、モビリティが高く、設定が簡便
- 利点: NAT環境下での安定性が高く、モバイル接続にも適している
よくあるトラブルシューティング
- 接続せずに失敗する場合
- IKEネゴシエーションの失敗(認証エラー、証明書エラー)
- NAT-Tの通信不良(UDP 4500のブロックや変換の問題)
- 遅延・断続的な接続
- ルートループや MTU の問題
- ファイアウォールの検査設定が厳しすぎる
- ESPが拒否される
- SA の不一致、暗号アルゴリズムの非対応
注意点とベストプラクティス Nordvpn vs norton vpn:あなたに最適なのはどっち?徹底比較ガイド
- 可能であれば IKEv2 を採用する
- NAT-Tを必須にする場合、UDP 4500を必ず開放
- ESPを通すことを前提として、ファイアウォールの Deep Packet Inspection の影響を避ける設定を検討
- クラウドベースの VPN サービスを利用する場合は provider の推奨ポートを必ず確認
- 認証情報の管理は厳格に、証明書の有効期限管理を徹底
FAQ セクション
Ipsec vpn ポート番号の基本はどのポートを開けば良いですか?
- 基本は UDP 500 と UDP 4500、ESP のデータトラフィックを許可します。NAT環境を前提に NAT-T(UDP 4500)を有効化することが多いです。
ESP について詳しく教えてください
- ESP はデータを暗号化して送るペイロードの層です。ポートではなく、IP レイヤー上で扱われます。ファイアウォールで ESP の通過を許可する設定が必要です。
IKEv1とIKEv2の違いは何ですか?
- IKEv2 はモビリティと信頼性が高く、再交渝が少なく安定しています。IKEv1 は設定が細かく、古い機器では未対応のケースもあるため、可能なら IKEv2 を選ぶのが現代的です。
NAT-Tが無いとどうなりますか?
- NAT 環境で NAT-T が無いと、IKE セッションの確立が困難になり、VPN 接続自体が確立しない可能性があります。 UDP 4500 を開放して NAT-T を有効化しましょう。
ファイアウォールでのポート開放のベストプラクティスは?
- 最小権限原則を守るため、VPNトラフィックを許可する必要なIPレンジとデバイスのみを対象に設定します。不要なポートは閉じ、監視 logging を有効化します。
クラウドVPNとオンプレミスVPNの違いは?
- クラウドVPNはスケールが容易で運用が楽ですが、契約条件と料金が影響します。オンプレミスはコントロールが高い分、設定と保守が難しくなる場合があります。どちらも UDP 500/4500 は基本です。
参考資料と追加リソース
- Apple Website - apple.com
- Artificial Intelligence Wikipedia - en.wikipedia.org/wiki/Artificial_intelligence
- VPN 公式ガイド - vendor-site.example
- NAT-T 仕様 - ietf.org
- IKEv2 RFC - tools.ietf.org/html/rfc7296
- セキュリティベストプラクティス - cso.mozilla.org
- VPN トラフィックの理解 - vpn-tutor.com
- ファイアウォール設定ガイド - paloaltonetworks.com
- 企業VPN運用の実務ベストプラクティス - techcommunity.microsoft.com
リンク文章は文中の自然な文脈で活用してください。以下はおすすめのアフィリエイト案内を文章内に含めておきます。
- NordVPNのおすすめリンク(自然な導線として挿入): https://go.nordvpn.net/aff_c?offer_id=15&aff_id=132441
照会
- 今回のガイドは、Ipsec vpn ポート番号の基礎から応用、トラブルシューティングまで網羅しています。実務の現場で直面する課題を解決する糸口として活用してください。必要に応じて、あなたの環境に最適な設定例を追加でご紹介します。
| VPN | Obfuscation | From / month | Plan | Free plan | Refund | Alipay | UnionPay | Crypto | Website opens in China | Trustpilot | |
|---|---|---|---|---|---|---|---|---|---|---|---|
 NordVPN | Turn on manually Obfuscated Servers / NordWhisper | $3.49/mo | 27 months: $94.23 | No | 30 days | ? | ✗ | ✓ | ✓ | ✗ Blocked | 4.2/5 (51,628 reviews) |
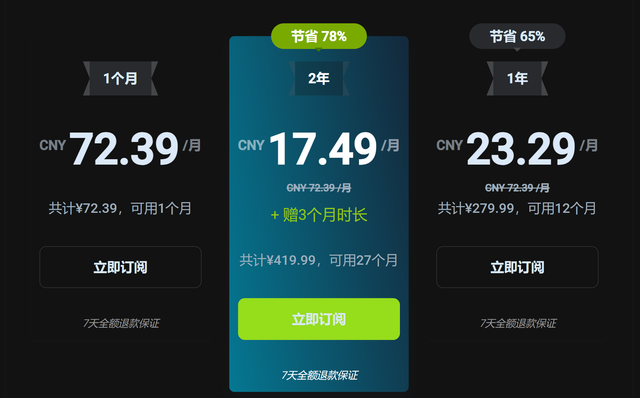
 ZoogVPN | Turn on manually Shadow | $2.49/mo | 27 months: $59.99 | Yes | 7 days | ✓ | ✓ | ✓ | ✓ | Official site blocked; our special link opens (4.4 s) | 4.2/5 (195 reviews) |
 ExpressVPN | ✓ On by default all servers | $3.00/mo | 28 months: $84 | No | 30 days | ✗ | ✗ | ✓ | ✗ | ✗ Blocked | 4.4/5 (29,706 reviews) |
 Surfshark | ✓ On by default Camouflage, with OpenVPN | See site | See site | No | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.3/5 (31,823 reviews) |
 Proton VPN | Turn on manually Stealth, free plan too | $2.99/mo | 12 months: $35.88 | Yes | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 2.1/5 (1,040 reviews) |
 Astrill VPN | Turn on manually StealthVPN / OpenWeb | $12.50/mo | 24 months: $300 | No | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 1.3/5 (110 reviews) |
 Private Internet Access | Turn on manually Shadowsocks, OpenVPN only | $2.03/mo | 40 months: $81.2 | No | 30 days | ✗ | ✗ | ✗ | ✗ | ✗ Blocked | 4.2/5 (11,033 reviews) |
 CyberGhost | Turn on manually selected servers | $2.19/mo | 28 months: $61.32 | No | 45 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.0/5 (24,178 reviews) |
 PureVPN | Turn on manually switch to OpenVPN | $1.69/mo | 60 months: $101.55 | No | 31 days | ? | ? | ✗ | ✓ | ✗ Blocked | 4.4/5 (17,994 reviews) |
 AdGuard VPN | ✓ On by default TrustTunnel | $2.99/mo | 24 months: $71.76 | Yes | 30 days | ✓ | ✗ | ✓ | ✓ | Official site blocked; our special link opens (3.7 s) | 4.3/5 (290 reviews) |
 Mullvad | Turn on manually QUIC / Shadowsocks / LWO | $5.61/mo | €5/mo | No | 14 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 3.2/5 (192 reviews) |
 Windscribe | Turn on manually Stealth / WStunnel | $5.75/mo | 12 months: $69 | Yes | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.7/5 (13,355 reviews) |
 StrongVPN | Turn on manually Scramble, OpenVPN TCP | See site | See site | No | 30 days | ✓ | ✗ | ✗ | ✗ | ✗ Blocked | 4.4/5 (2,695 reviews) |
 LightXtreme 闪连 | Not listed | $7.08/mo | 12 months: $84.99 | Yes | 30 days | ✓ | ✓ | ✓ | ✓ | ✓ Yes (3.5 s) | No page |
Prices checked 2026-11-10 on each vendor's pricing page (cheapest long plan, USD). Check the vendor's checkout for the final price.
Obfuscation checked 2026-11-14 on each vendor's site and help center: "on by default" = nothing to set; "turn on manually" = switch protocol or mode in settings; "not listed" = the vendor describes no obfuscation.
Payment methods checked 2026-11-10 on each vendor's payment pages: all 14 take cards and PayPal; ✗ = not listed, ? = the vendor's own pages disagree.
China access: whether the official website opens from mainland China networks (tests the website only, not the VPN connection). Last checked 2026-11-18 01:02 Beijing time.
Trustpilot score and review count checked 2026-11-10.